



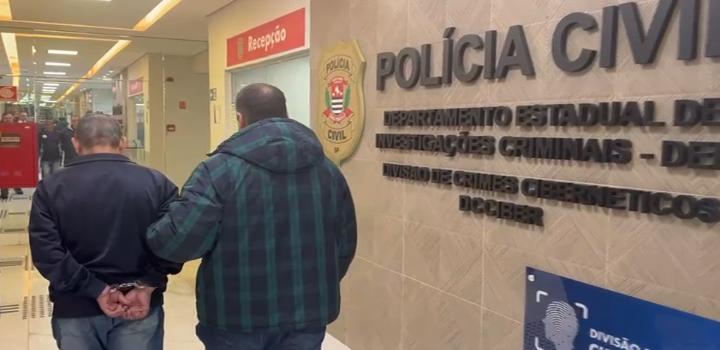
A Polícia Civil de São Paulo prendeu na quinta-feira (3) um homem suspeito de envolvimento no ataque hacker que desviou milhões de reais de uma empresa que conecta bancos menores e fintechs aos sistemas PIX, do Banco Central.
O ataque cibernético que afetou pelo menos seis bancos causou alvoroço no mercado financeiro na quarta-feira (2).
Segundo o Departamento Estadual de Investigações Criminais (Deic), o preso, João Nazareno Roque, é funcionário da empresa de tecnologia C&M Software (CMSW) e deu acesso pela máquina dele ao sistema sigiloso para os hackers que efetuaram o ataque.


Ele foi preso no bairro de City Jaraguá, na Zona Norte de São Paulo. A reportagem não conseguiu contato com a defesa dele. Procurada, a empresa C&M ainda não se manifestou.
De acordo com a polícia, Roque confirmou informalmente que entregou a sua senha a outras pessoas e as ajudou a ingressarem no sistema e realizarem as transferências via PIX.
Uma conta com R$ 270 milhões usada receber o dinheiro desviado já foi bloqueada. A investigação apura o envolvimento de outras pessoas.
A C&M que reportou às autoridades um ataque às suas infraestruturas. De acordo com a companhia, criminosos usaram credenciais, como senhas, de seus clientes para tentar acessar seus sistemas e serviços de forma fraudulenta. Isso permitiu o acesso indevido a informações e contas de reserva de pelo menos seis instituições financeiras.
O BC ainda não informou o nome de todas as instituições afetadas. Também não há confirmação oficial sobre os valores envolvidos no ataque, mas fontes da TV Globo estimam que a quantia pode chegar a R$ 800 milhões.
O que faz a C&M Software?
A C&M Software é uma empresa brasileira de tecnologia da informação (TI) voltada para o mercado financeiro. Entre os serviços prestados pela companhia, está o de conectividade com o Banco Central e de integração com o Sistema de Pagamentos Brasileiro (SBP).
Na prática, isso significa que a empresa funciona como uma ponte para que instituições financeiras menores possam se conectar aos sistemas do BC e fazer operações — como o PIX, por exemplo.
A empresa tem atuação nacional e internacional e foi homologada pelo BC para essa função desde 2001. Atualmente, outras oito empresas também são homologadas no país.
O que aconteceu?
A C&M Software reportou para o Banco Central um ataque às suas infraestruturas digitais. O incidente permitiu o acesso indevido a contas de reserva de pelo menos seis instituições financeiras que estavam conectadas à companhia.
As contas de reservas são contas que os bancos e instituições financeiras mantêm no BC. Essas contas funcionam como uma conta corrente, e são utilizadas para processar as movimentações financeiras das instituições.
Essas contas ainda servem como uma reserva de recursos que os bancos precisam manter no BC para garantir que cumpram com suas obrigações financeiras.
Também funcionam para que as empresas possam participar de operações com o próprio BC — como empréstimos de liquidez, aplicações em títulos públicos e depósitos compulsórios (valores obrigatórios mantidos pelos bancos no BC).
Ainda não há confirmação oficial sobre os valores envolvidos no ataque, mas fontes da TV Globo estimam que a quantia pode chegar a R$ 800 milhões.
Quem foi afetado?
O BC ainda não informou o nome de todas as instituições afetadas. Uma das que se sabe é a BMP, empresa que fornece infraestrutura para plataformas bancárias digitais e é cliente da C&M Software. A BMP foi quem divulgou nota sobre o incidente.
“O incidente de cibersegurança comprometeu a infraestrutura da C&M e permitiu acesso indevido a contas reserva de seis instituições financeiras, entre elas a BMP”, diz a nota da empresa.
O jornal “Valor Econômico” indicou que a Credsystem e o Banco Paulista também estavam entre as instituições afetadas.
Como esse ataque aconteceu?
A C&M Software (CMSW) informou que os criminosos usaram credenciais de clientes de forma indevida para acessar seus sistemas e serviços de forma fraudulenta. Com isso, tiveram acesso às contas de reservas das instituições financeiras e, possivelmente, a outras informações.
Esse ataque é conhecido pelo mercado como “cadeia de suprimentos” (“supply chain attack”, em inglês). Nele, invasores acessam sistemas de terceiros usando credenciais (como senhas) privilegiadas para realizar operações financeiras.
“Os criminosos exploraram a confiança estabelecida entre os bancos e seus prestadores para se infiltrar indiretamente no ecossistema financeiro”, explica Hiago Kin, presidente do Instituto Brasileiro de Resposta a Incidentes Cibernéticos (IBRINC).
Segundo Micaella Ribeiro, especialista em identidades e acessos da IAM Brasil, o ataque aconteceu em múltiplas fases.
O que deve acontecer agora?
Após o incidente, ainda na quarta-feira, o BC afirmou que determinou o desligamento do acesso das instituições financeiras afetadas às infraestruturas operadas pela CMSW (C&M Software).
Essa suspensão cautelar imposta pelo BC à empresa foi substituída por uma suspensão parcial nesta quinta-feira (3). “A decisão foi tomada após a empresa adotar medidas para mitigar a possibilidade de ocorrência de novos incidentes”, afirmou o BC.
Micaella Ribeiro, da IAM Brasil, acredita que o incidente também deverá atrair atenção de reguladores, como o BC e o Conselho Monetário Nacional, que vêm acompanhando o risco sistêmico associado à transformação digital do setor.
Da Agência Fonte Exclusiva, com informações do g1.











