



O governo adiou, em sete dias, a exigência de quarentena e prova vacinal para turista. As novas regras começariam a valer neste sábado (11/12), mas foram proteladas. Os sistemas do Ministério da Saúde foram alvo de ataque hacker nesta sexta-feira (10/12), o que impossibilita a emissão do comprovante de vacinação contra a Covid-19. As informações são do Portal Metrópoles.
“Estive na Casa Civil e a gente vai postergar a vigência da portaria que trata das fronteiras, aqueles itens que falam sobre apresentação do certificado de vacinação ou, em caso contrário, o cumprimento da quarentena”, explicou Rodrigo Cruz, secretário-executivo do Ministério da Saúde.
Segundo Cruz, o DataSUS ainda avalia a questão de restabelecimento da base de dados. “Ainda não temos um prazo concreto. Mas, por precaução, a gente vai publicar uma portaria hoje, postergando por sete dias o início da vigência das regras que iniciariam amanhã, sábado. Então, passarão a valer no próximo sábado”, disse o secretário.


O ministro da Saúde, Marcelo Queiroga, aventou a possibilidade minutos antes. “Por conta da questão dos que têm vacina, eles precisam comprovar a vacinação para não ficar em quarentena. Então, é possível que se postergue a exigência desta portaria que foi editada pelo Ministério da Saúde. Vê como faz mal, né, uma atitude criminosa dessa”, admitiu Queiroga, em viagem a Belo Horizonte.
De acordo com o texto da portaria, turistas devem apresentar exame PCR com resultado negativo para Covid-19 e comprovante de vacinação dos imunizantes aprovados pela Agência Nacional de Saúde (ANS) ou pela Organização Mundial da Saúde (OMS). Caso o viajante brasileiro ou estrangeiro não seja vacinado, deverá fazer quarentena de cinco dias antes de seguir viagem pelo país.
O ministro também afirmou, anteriormente, que o responsável pelo ataque “será exemplarmente punido“. “Hoje, o empenho total é para esses dados estarem disponíveis no mais curto prazo possível. Está sendo investigado, e assim que tiver alguém culpado será exemplarmente punido”, frisou.
Ataque hacker
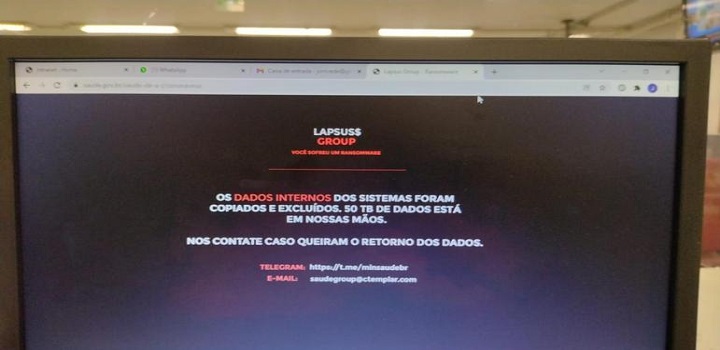
O ataque hacker aos sistemas do Ministério da Saúde, que começou na madrugada desta sexta-feira (10/12), teria “sequestrado” cerca de 50 terabytes de dados relacionados à pasta. O Lapsus$ Group assumiu a autoria da invasão, de acordo com mensagem deixada no site.
O Gabinete de Segurança Institucional (GSI) e a Polícia Federal (PF) foram acionados e investigam o ataque. O departamento de informática do Datasus trabalha para o restabelecimento dos serviços, segundo nota do ministério.
O que foi afetado: e-SUS Notifica (sistema de notificação de casos de Covid), Sistema de Informação do Programa Nacional de Imunização (SI-PNI), ConecteSUS e funcionalidades, como a emissão do Certificado Nacional de Vacinação Covid-19 e da Carteira Nacional de Vacinação Digital, que estão indisponíveis no momento.
O tipo de ataque que o site do Ministério da Saúde sofreu é chamado Ransomware, em que o invasor insere um código malicioso tornando os dados inacessíveis, geralmente usando criptografia. A principal característica desse tipo de ataque é que os crackers, nome utilizado para designar pessoas com conhecimentos de informática, mas que usam para fins de ataques, solicitam resgate para que os donos dos dados tenham as informações de volta.











